

atlas:AI Agent 工具实践指南
2026-10-03
2026-10-04 0
面对实际交付,我看ANOLISA的重点不在星标,而在这项能力:ANOLISA (Agentic Nexus 操作层和接口系统架构) | 代理 OS 具有运行时、安全性、可观察性和无令牌响应压缩,可降低令牌使用量和成本。实际做安全分析时,经常会碰到授权边界、证据完整性和误报需要同时控制,所以功能列表并不能代替验证。短测时我会在明确授权的样例或离线靶场中验证,并保留输入边界、证据链、误报率和安全中止机制的结果,方便团队复盘。如果团队属于具备授权环境和复核能力的安全人员,它有继续测试的理由;否则先看替代方案会更省时间。
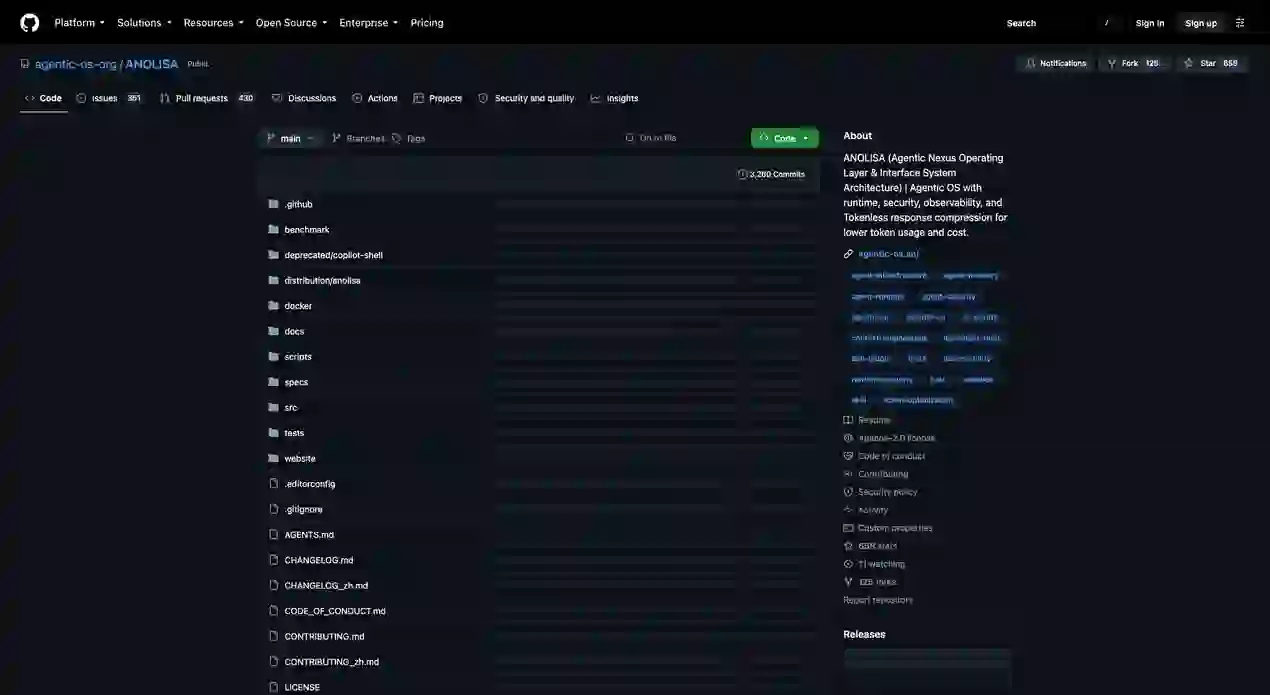
ANOLISA 是 AI 代理工作负载的服务器端操作层。它解决了 Agent执行的三个实际约束:终端进入、Token成本和 执行环境。保留 Shell、代理框架和沙箱 已经使用了。 ANOLISA CLI 提供单个安装入口点,而每个 功能可以独立启用。
ANOLISA 的新功能? 在快速启动中选择您的第一个结果 →
组件
| Agent entry | Context efficiency | Runtime & security |
|---|---|---|
| cosh-ng Shell copilot | Token-less Tool-output compression | ws-ckpt Checkpoint and rollback |
| OS Skills System and DevOps expertise | AgentSight Trace and Token visibility | SkillFS Focused Skill views |
| ktuner Kernel tuning | Agent Memory Cross-session memory | Agent Sec Core Sandbox and verification |
| Blaze Sandbox lifecycle | ||
| AW Unified Agent policy configuration |
它解决什么问题
01 · AGENT INTERFACE
Let Agent直接在terminal
中工作cosh-ng 是一个 AI-native Linux 终端:它保持熟悉的 Bash/Zsh 行为, 然后添加一个可以理解意图、使用工具和技能并询问的代理 在危险工作之前获得批准。 Shell 命令和自然语言共享一 终端,而不是强迫用户进入单独的聊天应用程序。
cosh-ng 入门 →
02 · CONTEXT EFFICIENCY
See 代币去向并在到达 model
之前减少浪费无代币 在工具模式和响应到达模型之前消除冗余。 代理内存 跨会话重用有用的上下文。 SkillFS 保持 当前技能视图集中,并在需要时使其他技能可见。 AgentSight 显示代币花在哪里。
查看从内核向上运行的代理
在 Linux 上,AgentSight 使用 eBPF 来观察 Agent,而无需更改其代码。 通过模型和工具调用跟踪用户输入,并使用令牌和子代理 同一视图中的分支。
打开 AgentSight 指南 →
在 3 分钟内使用 Claude Code 尝试无令牌
安装 Token-less 并将其连接到 Claude Code:
curl -fsSL https://get.agentic-os.sh | bash
export PATH="$HOME/.local/bin:$PATH"
anolisa install tokenless
anolisa adapter enable tokenless claude-code
重新启动 Claude Code,运行一项需要大量工具的任务,然后检查结果:
tokenless stats summary
tokenless stats list --limit 5
打开完整的无令牌快速入门 → · 阅读用户手册
debug和trace被字段黑名单删除,metadata为空,并且
tags / extra 作为空值。压缩在代理和代理之间运行
模型,因此无需更改 Agent 框架代码。丢弃的数组项目保持可恢复状态
通过 < 标记,保持压缩可逆。
| 工具响应 | 工具模式 | 全管道 |
|---|---|---|
| 代币减少 65.8% | 代币减少 47.3% | 代币减少 62.9% |
| ResponseCompressor · 46.85 µs | SchemaCompressor · 11.44 µs | 198.91微秒 |
节省适用于进入上下文的工具响应,而不是整个 会议法案。 无令牌用户手册 解释如何估计给定工作负载的效果。
03 · EXECUTION RUNTIME
Give 每个Agent执行一个边界和一种方式 back
ANOLISA正在搭建Agent执行环境: 代理安全核心 隔离有风险的操作,并且 ws-ckpt 保持恢复 工作区更改的点。
在技能运行之前捕获已更改的技能
当签名的技能发生变化时,代理会在再次使用它之前报告 drifted。
重新扫描将阻止结果记录为 deny。
尝试代理演示 → · 技能账本指南
选择运行时或安全起点 → · 以 ANOLISA CLI 开头
安装
ANOLISA CLI 是通用安装入口点。 cosh-ng 安装在 系统模式;可以独立添加无令牌和其他功能。
curl -fsSL https://get.agentic-os.sh | bash

sudo anolisa --install-mode system install cosh-ng
anolisa install tokenless
运行cosh,进入AI-native终端。无令牌也能优化工具
从现有代理调用,无需更改其框架。
阅读快速入门 →
标准与合规性
| 标准/框架 | 状态和详细信息 |
|---|---|
| AARM | 对齐 · 注册表项:AgentSecCore (ANOLISA) |
| OWASP 代理前 10 名 (2026) | 所有 10 个 ASI 风险类别映射到安全控制 |
文档
快速入门 · 安装 · 用户指南 · 故障排除 · 从源代码构建 · 变更日志
存储库布局
组件在一个存储库中仍然可以独立构建。目录放置 将运行时功能、分发工具、评估和保留分开 遗留代码;它不会重命名已安装的命令、包或发布标签。
| 目录 | 内容 |
|---|---|
src/ |
运行时组件,包括AW、cosh-ng、可观测性、安全性、内存和沙箱功能。每个组件都有自己的构建和测试入口点。 |
distribution/ |
分发工具。 anolisa/ 拥有安装 CLI、组件清单和打包资源。 |
benchmark/ |
跨组件评估运行器:ClawEval、SWE 和 Terminal Bench。特定于组件的基准测试与其组件保持一致。 |
deprecated/ |
保留遗留实现。新开发中已弃用 copilot-shell/;其现有的构建、安装、CI 和发布路径仍然可用,直到单独停用。 |
scripts/ |
存储库范围内的构建、打包和验证脚本。 |
tests/ |
存储库范围内的回归检查和测试编排。组件测试对于每个组件来说仍然是本地的。 |
docker/ |
容器镜像定义和构建资源。 |
docs/ |
用户和开发人员指南、源代码构建说明和共享文档资产。 |
specs/ |
贡献标准、组件加入和文档规则。 |
website/ |
公共网站源和生成器。生成的输出不是第二个文档源。 |
.github/ |
CI,发布工作流程、组件路由元数据和所有权。 |
在更改文件之前,存储库规则以 AGENTS.md 开头,
组件位置和 build/test 命令,然后读取组件的作用域
AGENTS.md(如果存在)。使用 CONTRIBUTING.md 进行贡献
工作流程。源路径更改必须反映在 .github/components.json 和
它的构建、发布、所有权和文档使用者无需更改
组件的公共身份。
Copyright(C) 2020-2026 jiyx.com All Rights Reserved 联系方式:[email protected]